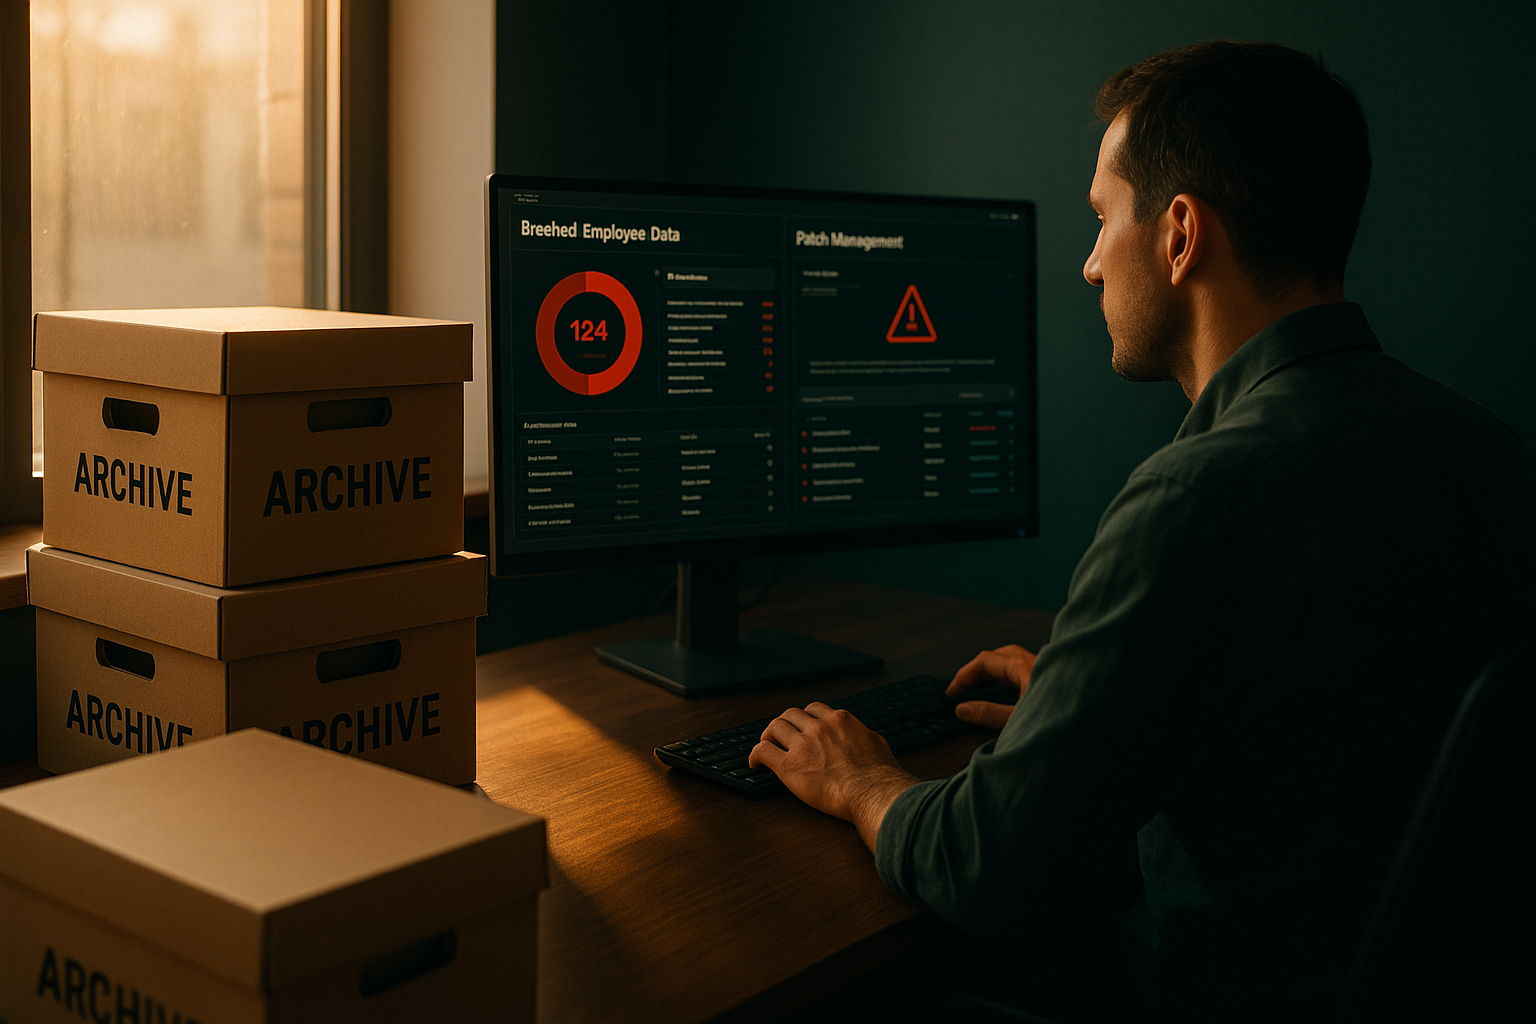
FBI сообщило об увольнении подрядчика после инцидента, который привёл к краже личных данных тысяч сотрудников. По версии бюро, проблема началась с того, что на управляемой сторонней организацией платформе вовремя не поставили патч безопасности.
История важна не только для американских ведомств. Она показывает, как один пропущенный апдейт у подрядчика превращается в утечку для крупной организации — и почему контроль за внешними сервисами теперь не менее важен, чем защита собственных серверов. Подобные кейсы мы уже видели в разборе крупных уязвимостей сентября.
Что произошло
По данным Reuters, FBI связывает атаку с группировкой ShinyHunters. Агентство утверждает, что инцидент случился из-за сбоя в защите платформы третьей стороны: подрядчик не применил патч, который специально выпустили для закрытия уязвимости.
В FBI не раскрыли название подрядчика в официальном сообщении, но Reuters пишет, что речь идёт об Oracle PeopleSoft. При этом сама схема атаки, судя по описанию Google-owned Mandiant, опиралась не на сложный взлом, а на обход фильтров и использование слабого места в веб-приложении.
Как это работает технически
Сценарий здесь типичен для многих крупных утечек. У организации есть внешняя платформа, которая хранит или обрабатывает чувствительные данные. Когда в ней находят уязвимость, разработчик выпускает патч, а дальше всё упирается в скорость и дисциплину обновления.
Если патч не ставят вовремя, атакующий ищет уже известный способ добраться до уязвимого компонента. В этом случае Mandiant описывает обход для CVE-2026-35273 с использованием URL-encoding — то есть специального кодирования адреса запроса, которое помогает обойти правило веб-фильтра и добраться до защищаемого endpoint’а.
Для атакующего это удобно: не нужно изобретать новый эксплойт с нуля, достаточно найти организацию, где обновление пропустили или отложили. Именно поэтому в обзорах крупных атак почти всегда на первом месте стоит не магия хакеров, а скорость реакции защитников.
Почему это опасно
Главная угроза — в цепочке доверия. Компания может хорошо закрыть свои собственные системы, но потерять данные из-за подрядчика, который обслуживает кадровый портал, облачную платформу или внутренний сервис.
Такие утечки особенно болезненны, когда речь идёт о персональных данных сотрудников: ФИО, контактах, служебной информации, а иногда и о более чувствительных сведениях. После этого злоумышленники используют данные для фишинга, поддельных звонков, подбора доступа к корпоративным аккаунтам и дальнейшего проникновения в сеть.
Для жертвы проблема редко заканчивается одним инцидентом. Утечка данных почти всегда становится стартовой точкой для следующей атаки — уже на людей, а не на серверы.
Как понять, касается ли это вас
Если вы сотрудник крупной компании, ведомства, банка или подрядчика, риск выше, чем кажется. Особенно если для входа в рабочие сервисы вы используете те же контакты, что и для почты, личных аккаунтов или мессенджеров.
Тревожные признаки простые: внезапные письма о сбросе пароля, странные запросы на подтверждение входа, звонки якобы от IT-службы и сообщения с просьбой срочно обновить данные. В таких случаях лучше проверить, не рассылали ли злоумышленники письма от имени вашей организации, как это часто бывает после утечек.
Отдельный риск — подрядчики и внешние платформы. Если вы администратор или отвечаете за безопасность, внимательно следите за тем, где хранятся данные сотрудников, кто ставит патчи и как быстро компания узнаёт о неудачном обновлении. Это особенно важно в экосистемах с большим числом интеграций и веб-доступом вроде сервисов наподобие web instagram или корпоративных кабинетов, где одна слабая точка тянет за собой всю цепочку.
Что делать для защиты
Самое простое правило — не откладывать обновления, если речь идёт о критических патчах. Для компаний этого мало: нужен учёт внешних платформ, контроль подрядчиков и отдельная процедура проверки, что исправление действительно установлено.
Пользователям стоит держать включённой двухфакторную защиту, не повторять пароли и не переходить по ссылкам из неожиданных писем, даже если они выглядят как внутренние уведомления. После утечек мошенники часто маскируют атаки под сообщения службы безопасности или кадровиков.
Если вы часто работаете в кафе, аэропорту или в поезде, имеет смысл заранее подумать о защите приватности трафика на устройстве. Для этого можно использовать инструмент для защищённой работы с открытыми сетями — особенно когда вы входите в почту, банк или рабочие сервисы вне дома.
Практический чек-лист
- Проверьте, включены ли автоматические обновления на ноутбуке и телефоне.
- Убедитесь, что важные сервисы защищены двухфакторной аутентификацией.
- Смените пароль, если он совпадает с паролем из старых сервисов или утечек.
- Не открывайте письма с просьбой срочно подтвердить вход или обновить данные.
- Если вы отвечаете за ИТ, составьте список внешних платформ и подрядчиков, которые обрабатывают данные сотрудников.
- Отдельно проверьте, кто ставит критические патчи и как быстро это подтверждают.
- Для рабочих входов из кафе, аэропорта или поезда используйте дополнительный слой защиты трафика.
- Следите за признаками фишинга: спешка, давление, просьбы назвать код или пароль.

Комментарии (0)
Будьте уважительны. Спам и ссылки на сторонние сервисы скрываются модерацией.
Пока комментариев нет. Вы можете быть первым.