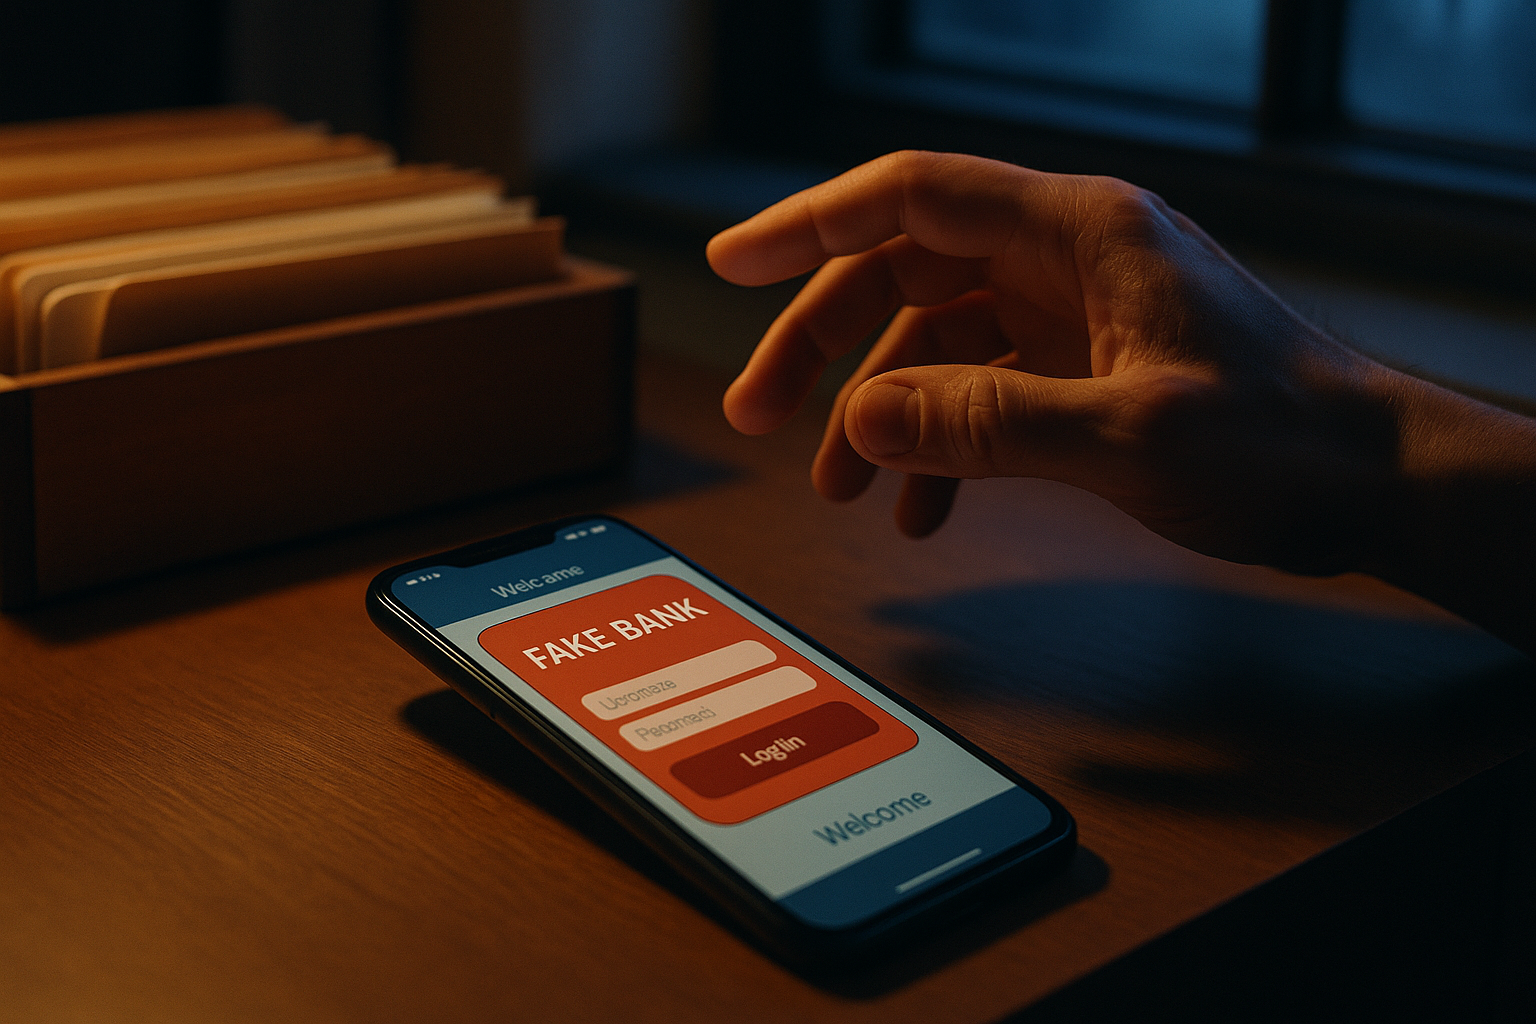
Пользователь ставит на смартфон, казалось бы, обычное приложение — для покупок, сериалов или развлечений. Через пару шагов на экране уже появляется просьба срочно обновиться и выдать доступ к службам специальных возможностей, а дальше в систему тихо подсовывают поддельную банковскую программу.
Именно так, по данным ThreatFabric, работает Hirudo — новый банковский троян для Android. Он подменяет легитимные приложения вредоносными версиями, крадёт данные для входа и даёт операторам удалённый контроль над заражённым устройством.
Что это за троян и почему он опасен
Hirudo сочетает в себе сразу две роли: банковского трояна и RAT, то есть удалённого инструмента управления устройством. Пока цель видит привычный интерфейс банка, злоумышленники получают доступ к паролям, PIN-кодам, SMS и части функций смартфона.
Опасность здесь не только в краже денег. Такой вредонос умеет маскировать свои действия под обычную работу приложения, а значит, встроенные проверки на телефоне далеко не всегда замечают атаку.
Как работает подмена приложений
Схема выглядит довольно жёстко, но технически она проста. Сначала жертве подсовывают «безобидное» приложение, которое скачивает Hirudo или уже содержит его в себе. Затем троян проверяет, установлен ли на устройстве целевой банковский клиент, и при необходимости удаляет его или заменяет фальшивой копией.
Дальше начинается самая неприятная часть. Поддельное приложение почти целиком повторяет оригинал, но внутри у него встроен движок для перехвата вызовов. Для этого злоумышленники используют модификации на базе открытых фреймворков YAHFA и Dobby, чтобы подменять проверки подписи, скрывать активные службы специальных возможностей и обходить защиту от снимков экрана.
Именно поэтому простая переустановка банка не всегда спасает. Вредонос вмешивается не только в интерфейс, но и в проверки безопасности самого приложения — об этом мы уже подробно писали в разборе подмены обновлений и доставки бэкдора.
Почему это особенно опасно для денег и аккаунтов
Hirudo может перехватывать банковские пароли, платёжные PIN-коды, данные для разблокировки устройства и SMS-сообщения. Кроме того, троян показывает поддельные формы оплаты, собирает введённые данные и тут же рисует фальшивый результат операции, чтобы жертва не сразу заметила кражу.
Отдельный риск — удалённый доступ. Вредонос умеет передавать экран через WebRTC, а также включать трансляцию с камеры и запись звука. Для оператора это уже не просто кража учётных данных, а полноценный инструмент для дальнейших атак и вымогательства.
Как понять, что риск касается именно вас
Чаще всего первая зацепка — странное поведение банковского приложения: оно просит заново выдать подозрительные разрешения, внезапно исчезает с устройства или вместо привычного окна показывает не ту форму входа. Ещё один тревожный сигнал — если на телефоне появляются приложения, которые вы не ставили, особенно после установки со сторонних сайтов или по рекламе из соцсетей.
Если смартфон начал быстро разряжаться, сам открывает окна, запрашивает доступ к службам специальных возможностей или вы заметили чужую активность в банке, проверку лучше не откладывать. Для этого стоит сверить список установленных приложений, отключить лишние разрешения и по возможности сменить пароли с другого, чистого устройства.
Что делать, чтобы не стать жертвой
Ставьте приложения только из официальных магазинов и не соглашайтесь на странные запросы прав без понятной причины. Особенно настораживают просьбы включить доступ к специальным возможностям, установку поверх других приложений и «срочные обновления» от неизвестного источника.
Для повседневной цифровой гигиены полезно сочетать несколько мер: сложные пароли, двухфакторную защиту и контроль входов. Если вы часто подключаетесь к публичным Wi‑Fi в поездках или кафе, стоит дополнительно закрыть свои данные на [надёжном сервисе для защищённого соединения]https://freedome.space, но это лишь один из слоёв защиты, а не замена аккуратному поведению.
Не лишним будет и мониторинг подозрительных логинов. Если банк поддерживает уведомления о входе и операциях, включите их сразу: в таких атаках время играет против жертвы.
Практический чек-лист
- Проверьте, какие приложения установлены на смартфоне, и удалите всё лишнее.
- Посмотрите, какие программы получили доступ к службам специальных возможностей.
- Обновите банковские приложения только через официальный магазин.
- Не ставьте APK-файлы по ссылкам из рекламы, чатов и случайных сайтов.
- Включите двухфакторную защиту там, где это возможно.
- Поменяйте пароль к банку и почте, если заметили странную активность.
- Проверьте SMS-уведомления и историю операций в банковском приложении.
- Если телефон ведёт себя подозрительно, сделайте резервную копию и покажите устройство специалисту.

Комментарии (0)
Будьте уважительны. Спам и ссылки на сторонние сервисы скрываются модерацией.
Пока комментариев нет. Вы можете быть первым.