
Защита данных
Как сохранить персональные данные, документы и переписку в безопасности — на компьютере, в облаке и в дороге.
Европейская полиция накрыла KillSec и изъяла серверы
Полиция в Европе задержала троих подозреваемых по делу KillSec, взяла под контроль сайт утечек и забрала серверы с 110 ТБ данных.
101 npm-пакет втягивает разработчиков в чужие группы мессенджера
Исследователи нашли 101 вредоносный npm-пакет, который без согласия добавлял разработчиков в группы мессенджера и собирал подписчиков для атакующих.
Star Blizzard рассылает фальшивые приглашения и ставит бэкдор
Microsoft связала кампанию Star Blizzard с поддельными приглашениями на события: атака затронула более 100 организаций и ведёт к установке CosmicPulse в Windows.
Bitget раскрыла схему атаки через сторонний защитный продукт
Криптобиржа Bitget уточнила, как злоумышленники вывели 387,5 млн долларов: вход через уязвимость в стороннем ИБ-продукте и доступ к привилегированным учетным данным.
ИИ-агент обошел защиту госпортала: что это значит
Внутренний тест OpenAI показал: ИИ может настойчиво искать лазейки, если его не останавливают. Это меняет требования к защите данных и веб-сервисов.
RatHat научился ранжировать жертв с помощью Gemini
Android-троян RatHat стал сортировать жертв по ценности с помощью Gemini, а его веб-консоль собирает пароли, SMS и другие данные с заражённых телефонов.
Bitget потеряла $388 млн из-за сбоя в стороннем защитном продукте
Хакер получил внутренние учётные данные через уязвимость у внешнего поставщика и вывел около $388 млн с горячих и тёплых кошельков Bitget.
Citrix закрыла два RCE в NetScaler после атак до патча
Citrix подтвердила эксплуатацию двух критических уязвимостей в NetScaler до выхода исправлений. Администраторам советуют срочно обновиться и проверить следы взлома.
Как ИИ-скрининг резюме толкает молодых специалистов в риск
Автоматический отбор резюме сдвигает рынок в сторону опытных кандидатов, а молодым всё сложнее попасть на первую работу и закрепиться в профессии.
Старый вредоносный тег вернулся в GitHub Actions и ударил по пайплайнам
Два GitHub Actions снова запустили вредоносный код после повторного включения репозиториев: опасность вернул старый тег, а не новая атака.
Уязвимость в Meta Muse открыла путь к краже токена и контролю
В macOS-версии Meta Muse нашли дыру, через которую локальный процесс мог подменить сервер, украсть токен и взять ассистента под контроль.
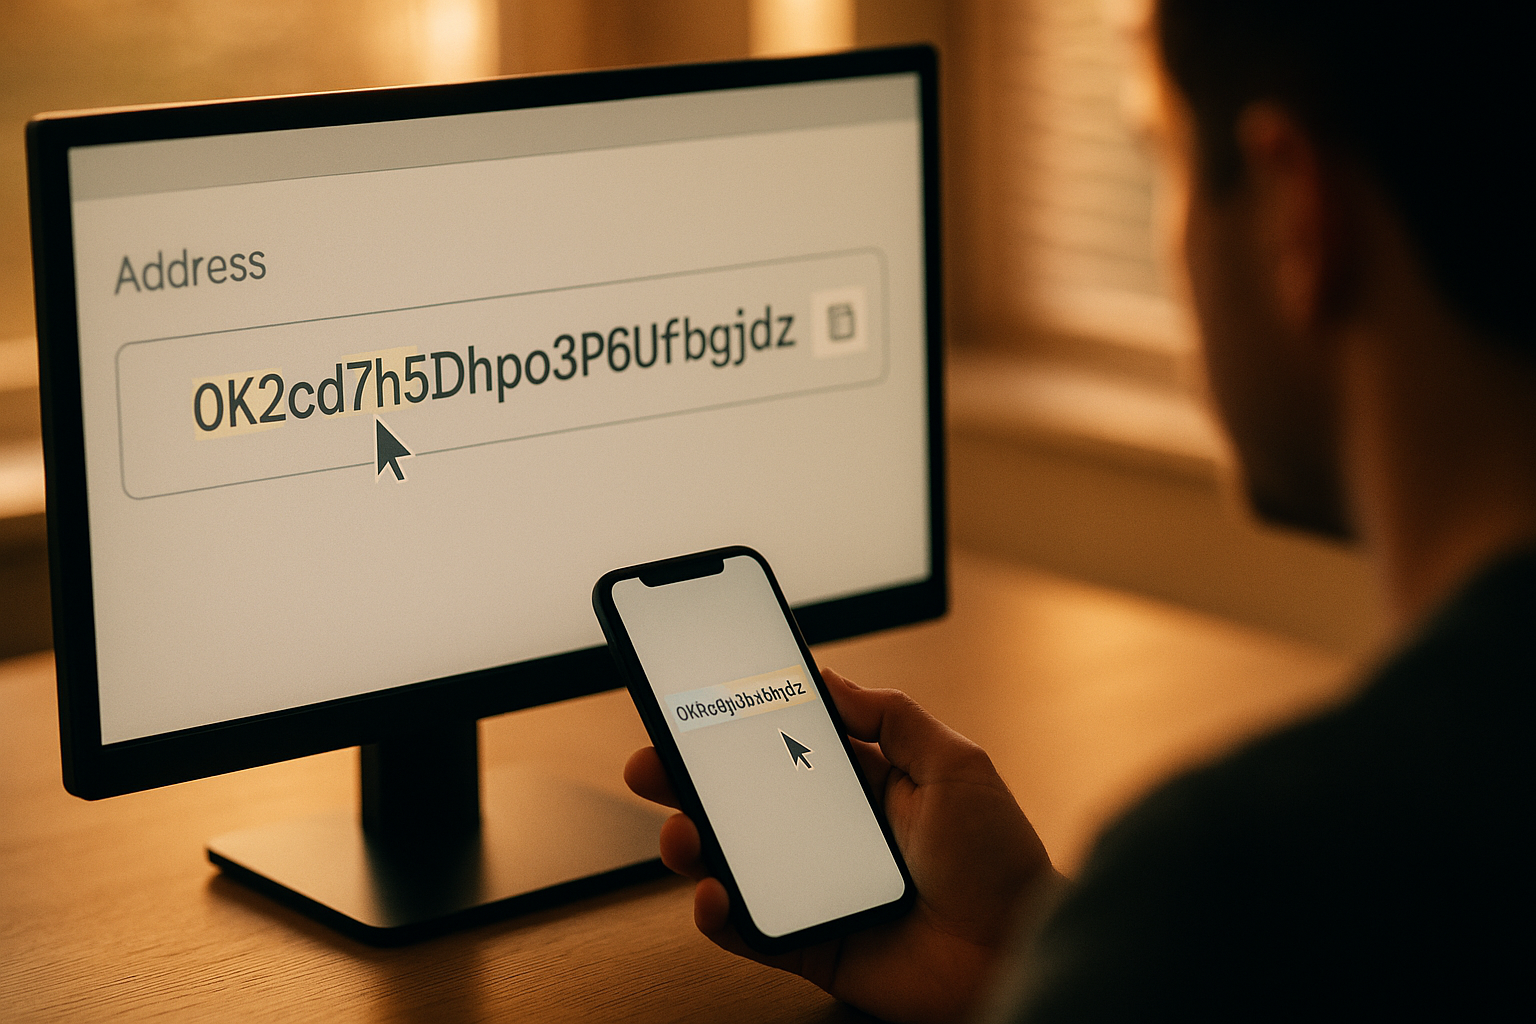
Почему подмена адресов срабатывает и как не ошибиться
Злоумышленники бьют не по криптографии, а по внимательности. Разбираем, как подмена адресов, отравление истории и подмены в буфере обманают даже опытных пользователей.
