
Защита данных
Как сохранить персональные данные, документы и переписку в безопасности — на компьютере, в облаке и в дороге.
CISA предупредило об опасной уязвимости в Joomla JCE
Американское агентство CISA внесло критическую дыру в Joomla JCE в список уже эксплуатируемых уязвимостей. Патч вышел, но ставить его нужно без задержек.
Kodak подтвердила утечку данных: где подвела защита
Kodak сообщила о несанкционированном доступе к части данных и подключила внешних экспертов. Разбираем, что пошло не так и как защитить свои данные.
Microsoft готовит патч для RoguePlanet в Defender
Microsoft подтвердила работу над исправлением RoguePlanet — уязвимости в Defender, которая позволяет запускать команды с правами SYSTEM на Windows 10 и 11.
iRhythm сообщила об утечке данных пациентов после атаки
Компания iRhythm заявила о краже медицинских и личных данных пациентов. Разбираем, что произошло, где слабое место и как бизнесу снижать риск таких инцидентов.
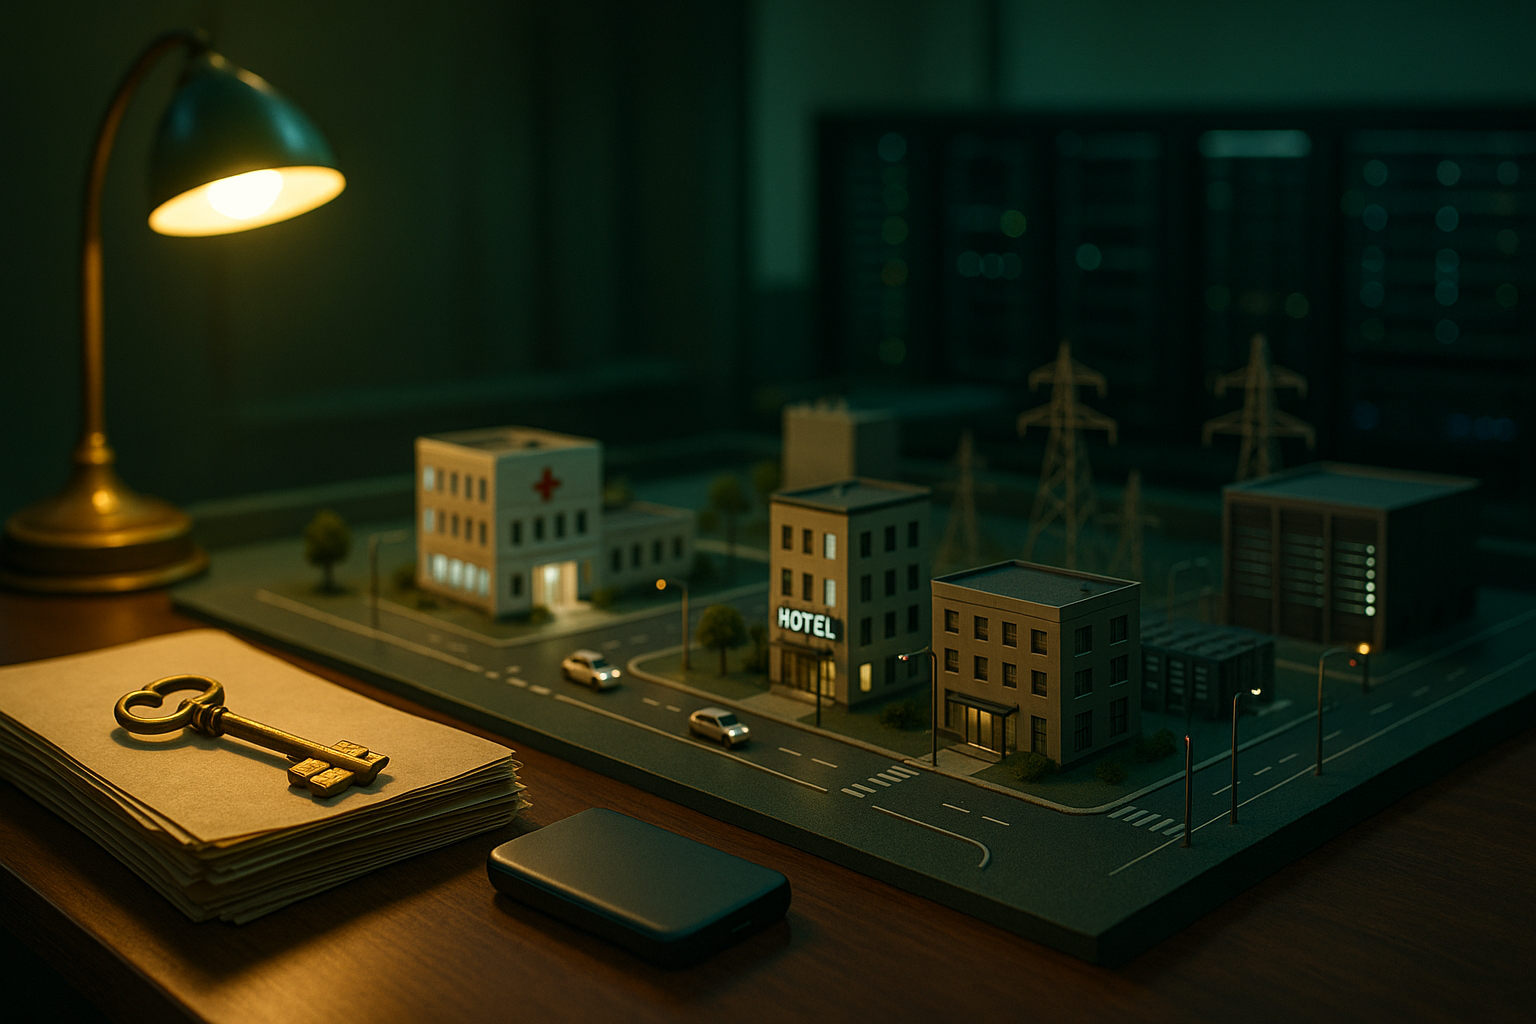
ФБР построило копию города для отработки киберинцидентов
На полигоне Kinetic Cyber Range в Алабаме ФБР тренирует расследование атак на больницы, сети и дата-центры — на мини-городе с 200 серверами.
Безопасность контейнеров: что изменилось во втором издании книги
Во втором издании книги о безопасности контейнеров автор разбирает новые угрозы, Kubernetes, eBPF и подход к защите облачных приложений без иллюзий.
Windows-версия SprySOCKS ударила по госорганам: что важно знать
Новая версия SprySOCKS показала, как вредонос для Linux легко мигрирует на Windows и скрывает трафик, процессы и файлы в атаках на госструктуры.
Почему сигнатуры устаревают, а АСУ ТП переходит к поведенческой аналитике
Промышленные сети все хуже ловят новые атаки по старым сигнатурам. AI/ML в АСУ ТП помогает замечать аномалии по поведению, но требует тонкой настройки.
Аудит мессенджера MAX показал спорные механизмы сбора данных
Разбор APK мессенджера MAX указал на модули аналитики, аудита разрешений и фоновой загрузки данных. Что нашли и как пользователю оценить риски.
Novo Nordisk сообщила об утечке данных клинических испытаний
Novo Nordisk подтвердила утечку данных участников клинических испытаний и предупредила врачей о фишинговых атаках по украденным контактам.
Дело Conti: как участник группировки признал вину в США
Фигурант дела о Conti признал вину в США. Разбираем, как работала схема вымогателей и какие ошибки чаще всего приводят к утечкам.
Хакеры почти 10 лет скрывались в Linux-системах входа
Группа Velvet Ant с 2016 года подменяла компоненты PAM и OpenSSH в Linux, чтобы красть учетные данные и держаться в сети незаметно.
