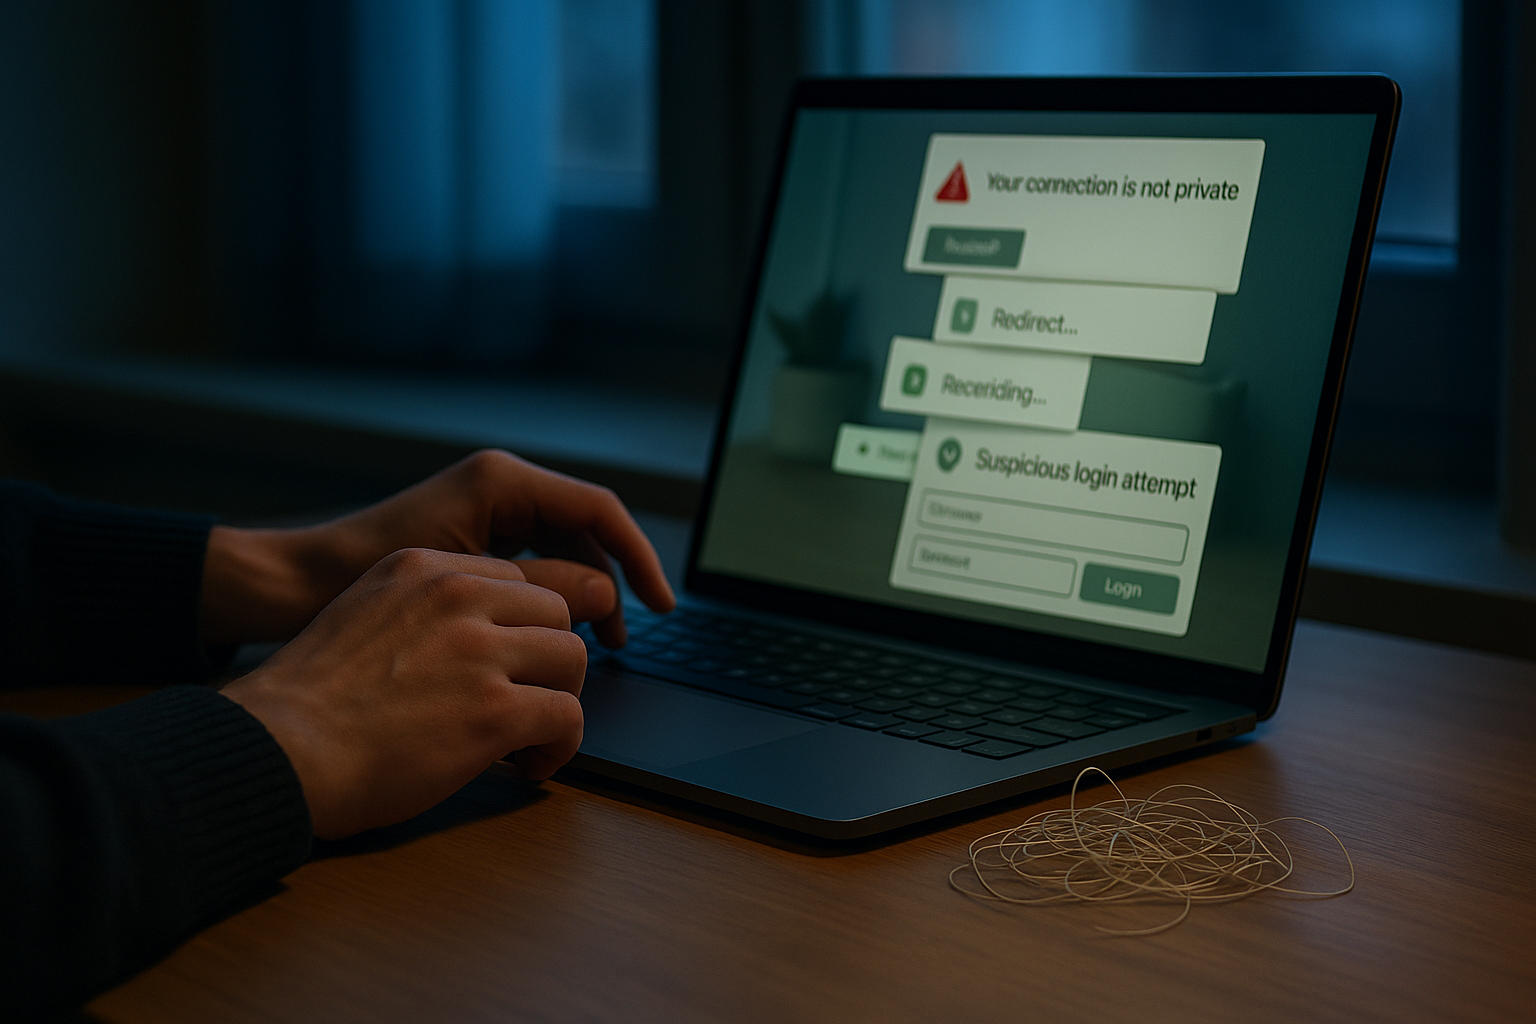
Бухгалтер крупной компании открывает ссылку из письма и видит не форму входа, а обычную промежуточную страницу. Через несколько секунд сайт подменяет поведение и уже показывает поддельный экран авторизации под видом знакомого сервиса. Для аналитика это выглядит как рутинный переход, но на деле перед ним — фишинговая схема с несколькими фильтрами по пути.
Что такое Wazza и чем он отличается от обычного фишинга
Wazza — это фишинговый набор, который атакующие используют не просто для показа поддельной страницы, а для выбора, кому её вообще показывать. Исследователи описывают кампанию против банков, госструктур и производств в США, Европе и Австралии.
Обычно фишинг строится просто: жертве отправляют ссылку, а сайт сразу просит логин, пароль или код. Здесь логика другая. Сначала инфраструктура проверяет посетителя, потом создаёт короткую сессию, а уже затем решает, выдавать ли финальную страницу с приманкой.
Как это работает технически
По описанию исследователей, цепочка начинается с посадочного домена и служебных запросов, которые проверяют, относится ли заход к активной кампании. Затем сервер выдаёт временный токен и смотрит на признаки браузера и сетевой активности.
Если запрос не похож на визит живого пользователя, цепочка обрывается. Если всё сходится — посетитель проходит дальше и в итоге видит поддельную страницу входа, замаскированную под знакомый бренд.
Именно поэтому опасность не всегда заметна по первой ссылке. Сайт может вести себя тихо, не светить финальную приманку и путать системы анализа. Подобные схемы уже встречались и в других историях — например, в разборе малвари в расширениях, мессенджерах и краже данных мы уже писали, как атаки всё чаще прячут настоящую полезную нагрузку за несколькими этапами.
Почему это опасно
Такой фишинг бьёт сразу по двум направлениям. Во-первых, он повышает шанс, что страницу увидит именно человек, а не песочница или фильтр. Во-вторых, он усложняет расследование: специалисту приходится воспроизводить всю цепочку, иначе картина атаки остаётся неполной.
Для компаний это означает лишнее время на проверку и больше ложных тревог. Для атакующих — лучший шанс довести жертву до ввода данных или подтверждения входа.
Особенно опасны такие схемы для организаций, где много удалённых сотрудников и сложная почтовая инфраструктура. Там одна и та же ссылка может выглядеть безобидно в логе, но вести к полноценной краже учётных данных при открытии из обычного браузера.
Как понять, что риск касается вас
Прямой признак — письма или сообщения с просьбой срочно войти в аккаунт, подтвердить сессию, обновить профиль или пройти «служебную проверку». Если сайт после перехода ведёт себя странно, показывает промежуточные экраны или по-разному реагирует на повторное открытие, это уже повод остановиться.
Ещё один тревожный сигнал — когда страница выглядит слишком знакомо, но адрес отличается одной буквой, лишним символом или необычным доменом. А если вход требуется после перехода из письма, лучше не продолжать работу в той же вкладке и не вводить данные с ходу.
Для администраторов и SOC-команд здесь важна не только блокировка домена, но и контекст. Помогают журналы переходов, поведенческий анализ и проверка цепочки редиректов. Подходы, которые применяют в расследовании уязвимостей веб-систем, хорошо видны и в материале о мобильных API и уязвимостях веб-систем.
Как защититься
Начните с простого правила: не переходите по ссылкам из писем для входа в важные сервисы. Откройте нужный сайт вручную через закладку или набор адреса в браузере.
Для личных устройств полезно заранее настроить [защищённое подключение для повседневной работы]https://freedome.space, чтобы сложнее было перехватить трафик в чужой сети. Это не отменяет базовой гигиены, но снижает риск, что кто-то подсмотрит переписку или служебные метаданные.
Компаниям стоит смотреть не только на саму ссылку, но и на поведение страницы: редиректы, короткоживущие токены, неожиданные проверки браузера и отличия между ботом и человеком. Чем раньше аналитик увидит всю цепочку, тем меньше шанс, что инцидент перерастёт в кражу учётных данных.
Что сделать прямо сейчас
- Проверьте, как сотрудники открывают корпоративные сервисы: по закладке, вручную или из писем.
- Обновите правила для почты и браузеров с учётом многоэтапных редиректов и временных токенов.
- Настройте обучение: поддельный экран входа теперь может появляться не сразу.
- Попросите ИБ-команду отдельно смотреть на поведение страниц, а не только на домен в ссылке.
- В личной практике не вводите пароль после перехода из письма, даже если страница выглядит знакомо.
- Используйте дополнительный уровень защиты на личных устройствах и проверяйте, какие данные уходят через сеть.

Комментарии (0)
Будьте уважительны. Спам и ссылки на сторонние сервисы скрываются модерацией.
Пока комментариев нет. Вы можете быть первым.